Infrastrukturen bakom Israels militära AI
Israels militära AI handlar inte bara om AI och algoritmer. Det är enorma mängder data, beräkningskapacitet, molninfrastruktur samt ett växande beroende av amerikanska molnleverantörer.
Israel är ett extremt exempel givet hur de bedriver sina konflikter samtidigt som de är ett litet land. Denna post har som syfte att lyfta hur det ser ut bakom alla dessa AI system och vad som verkligen krävs av en infrastruktur för att ens kunna använda dessa tjänster. Grunden är data och det är här Israel sticker ut ordentligt. Detta samtidigt som de ligger väldigt långt fram i hur de använder modern teknik som AI och moln. Detta är något alla länder kommer behöva hantera framöver när datamängder växer och behovet av datahantering, beräkningskapacitet mm bara ökar och ökar.
Viktigt: Denna post handlar om hur försvarsmakter möter de teknikskiften vi är mitt i och vad som verkligen krävs för att skaffa en tillräckligt bra kapacitet på området. Israel ligger i framkant och då är det intressant att titta på hur de löser dessa utmaningar. Posten är således inte politisk på något sätt.
Hur passar Sverige in i detta?
Det här är en post jag började skriva på för 6 månader sedan. Då med fokus på Project Nimbus (mer om det nedan), men desto mer jag grävde, desto mer växte ämnet. Israels datainsamling är inte bara absurt stor, den är även beroende av en infrastruktur som kan hantera den mängden data. Den skall lagras, fusioneras och det skall finnas AI-kapacitet, det är där vi har det intressanta och det är det som är viktigt att reflektera över även för oss i Sverige. Inte för att vi skall göra som Israel, men hur vi än vänder och vrider på hur utvecklingen framåt ser ut, handlar framtidens konflikter till väldigt stor del om vem som har mest och bäst data. Ukraina är ett exempel, USA och Israel två andra dvs de tre länder som av olika anledningar valt eller tvingats att satsa för att ligga först. Dessa tre har alla bevisat i sina respektive konflikter i nutid hur viktigt data, fusion och ai (ml) är för att lyckas. Igen, värt att notera att det inte är data som i grunden är den kapabilitet som är slutmålet.
Slutmålet för samtliga är att kunna fatta bättre beslut, snabbare och oftare. Kort tid från sensor till agerande är kritisk.
Har tidigare skrivit om Israels AI-system. Då handlade det mest om Lavender, The Gospel (Habsora) och Where´s Daddy. Lägger med vad de har för uppgift också, då det kan vara bra att ha med när vi går vidare i posten. Dessa system är helt beroende av det som denna post beskriver, då alla tre är lösningar ovanpå det som denna post handlar om.
- Hittar vem (individer) - Lavender
- Hittar vad (objekt) - The Gospel
- Förslår när (tid & plats) - Where's Daddy
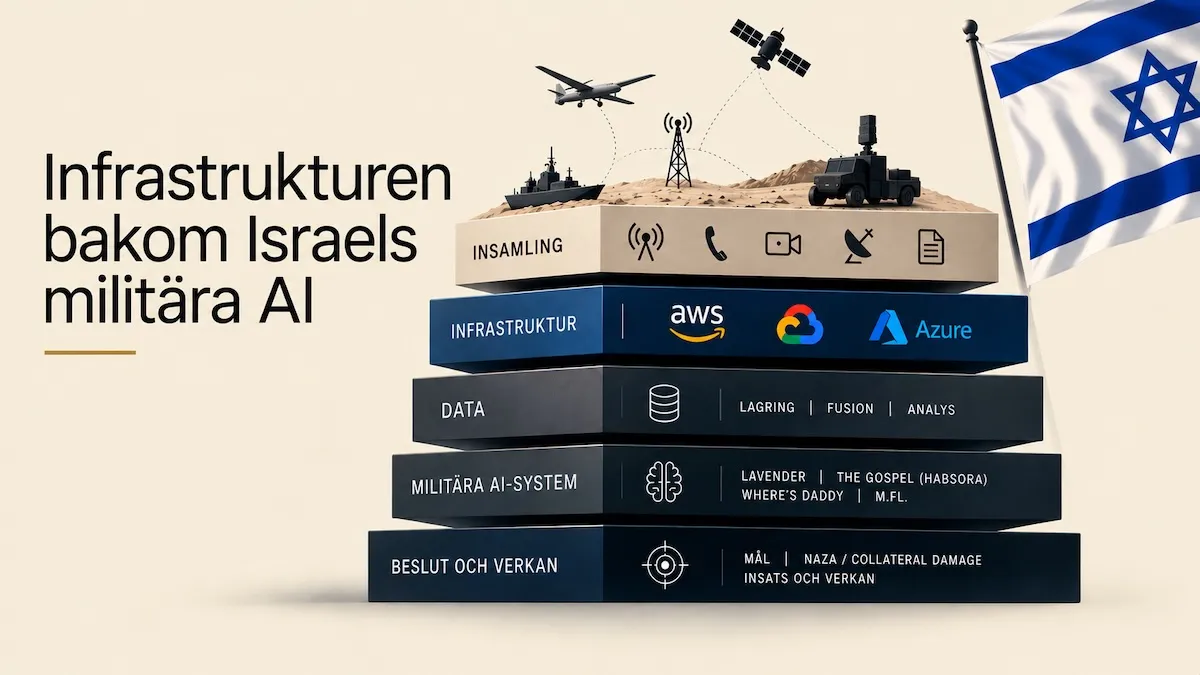
Israels militära tech-stack
All data från signalspaning, telefoni, video, bilder, sensordata, metadata och annan underrättelseinformation måste samlas in, lagras, fusioneras och analyseras.
Det kräver infrastruktur, ordentligt med infrastruktur och efter den 7 oktober 2023 blev det beroendet ytterligare större.
Efter den 7 oktober exploderade användningen av externa AI-tjänster. IDF:s konsumtion av AI-tjänster från Microsoft Azure ökade sju gånger mellan september och oktober 2023. I mars 2024 var den 64 gånger högre än före kriget.
Förenklat ser arkitekturen ut ungefär så här:
- IDFs egen infrastruktur
- Amerikanska molnleverantörer (AWS, Google Cloud och Azure)
- Data. Sigint, telefoni, sensorer, video, metadata etc
- Militära system. Levander, The Gospel, Where´s Daddy etc
- Beslutslager. Beslut om insats och även Naza-information / Collateral damage beräkningar (mer om det nedan)
Ovan är grovt förenklat, mest för att påvisa beroendet av förmåga att lagra, fusionera och analysera data. Det är den här infrastrukturen och vilka som är inblandade som vi nu skall gräva lite djupare i.
Från egna system till amerikanska molnleveratörer / hyperscalers
IDF hade redan före kriget en avancerad intern IT-infrastruktur med egna datacenter, nätverk och ett eget moln. Den militära IT-enheten MAMRAM driver delar av den miljön. Chefen för MAMRAM, överste Racheli Dembinsky, har beskrivit den som en "weapons platform".
Men efter den 7 oktober ökade belastningen kraftigt. När markoperationen i Gaza inleddes fick vissa system omkring 30 gånger fler användare. IDF tog reservservrar ur lager och byggde ut den egna kapaciteten. Det räckte inte.
Dembinsky beskriver hur man behövde "go outside, to the civilian world" I artikeln "IDF using Amazon cloud to store intel on 'everyone' in Gaza"
Det är där AWS, Google och Microsoft blir centrala.
Project Nimbus är bara en del
Project Nimbus är Israels stora statliga molnprogram. Det upphandlades 2021 och AWS och Google Cloud vann upphandlingen, Microsoft var också med, men förlorade. Microsoft stämde israel, men drog senare tillbaka stämningen. Project Nimbus har likt Project Maven på sin tid, mött stor kontrovers med demonstrationer både i Israel och utanför gentemot AWS och Google Cloud.
För den som vill fördjupa sig så är detta en länk till de flesta upphandlingsdokument vad avser Project Nimbus. Upphandlingen är värd $1.2B.
The Guardian och +972 rapporterar en hel del om det kontroversiella i Project Nimbus vad avser klausuler och hur data hanteras, inkluderat den märkliga "the winking mechanism", som framstår mycket märklig på så många sätt. Givet ämnet och att detta är en post som inte är politisk, så går jag inte in mer på detta, utan för den intresserade är det bara att fördjupa sig, länkarna ovan kan vara en bra början.
Israels behov sträcker sig även utanför Project Nimbus, så även om Microsoft förlorade Nimbus-upphandlingen är Azure stort inom IDF och underrättelsetjänsten genom separata avtal och lösningar.
Israels beroende till Amerikanska molnlevarantörer visar sig dock vara riskabelt.
En miljon telefonsamtal i timmen
Unit 8200 ger kanske den tydligaste bilden av hur långt beroendet går. Unit 8200 använde Azure för att lagra stora mängder avlyssnade palestinska telefonsamtal. Enligt läckta Microsoft-dokument som The Guardian rapporterat om, lagrades huvuddelen i Nederländerna och en mindre del i Irland, totalt 11.500 terabyte. Efter en egen granskning bekräftade Microsoft 2025 att man funnit stöd för uppgifterna och stängde därefter av vissa tjänster.
Microsoft har bekräftat detta i en bloggpost skriven av självaste Brad Smith.
Här blir kopplingen mellan moln och militär AI och tillämpning väldigt konkret. Molnet är inte vapnet, men molnet gör det möjligt att samla in, lagra och analysera datamängder som annars hade varit mycket svåra att hantera.
Var passar de kända AI-systemen in?
Det är först här de system jag skrivit om tidigare blir relevanta. Lavender, The Gospel (Habsora) och Where's Daddy ligger närmare användaren i kedjan och använder data som redan samlats in, fusionerats och analyserats.
De är applikationer ovanpå en större data- och molninfrastruktur.
Dokumentären Naza
Den nya dokumentären NAZA ger inblick i vad som händer längre fram i processen, dokumentären beskriver det problematiska i det tillämpade ledet. Att ämnet är känsligt är lätt att förstå, vlket gjort att både Benjamin Natanyahu och IDF gör vad de kan för att stoppa eller argumentera emot Naza.
Ordet Naza är inte namnet på ett nytt AI-system, det är ett uttryck för collateral damage. Dokumentären beskriver hur sådana uppskattningar vägs in innan ett mål godkänns. Antalet collateral damage som accepterats har varit flytande och legat hos militära beslutsfattare.
Även detta beskrev jag i den tidigare posten. Att jag nämner Naza här är primärt för att lyfta att det är lätt att se allt detta som AI, IT, data och moln. Dessa system kan förhindra konflikter, men även skapa omänskligt lidande och död. Det är en parameter vi aldrig får glömma.
Sammanfattning
Data-driven och AI-baserade konflikter kräver en skala på datacenters och beräkningskapacitet som alla kommer att ställas inför och Israel är bara ett tydligt exempel.
Det gäller att ha full kontroll på sin egen infrastruktur och så lite externa beroenden det går, allt annat blir i praktiken sekundärt. Denna infrastruktur är idag lika viktigt som vägar, el, vatten i en konflikt.